نمط DIRR — القالب المتكرر في الضوابط الأساسية (ECC)
نُشر في — وقت القراءة 4 دقائق تقريبًا
السلام عليكم،
أثناء قراءتي المتكررة للضوابط الأساسية للأمن السيبراني (ECC) ومحاولتي حفظها، لاحظت نمطاً متكرراً في كثير من المجالات الفرعية (Sub Domain)، ولا أدري إن كان هذا النمط مقصوداً من الهيئة الوطنية للأمن السيبراني أو أنه جاء بشكل عشوائي، لكن افتراضي الشخصي أن في الهيئة شخصاً ذكياً جداً لدرجة أنه ابتكر قالباً متكرراً في أغلب المجالات الفرعية.
عموماً، أعتقد أن أي شخص يفهم هذا النمط المتكرر يسهل عليه فهم وحفظ الـ ECC وباقي الوثائق، لأني لاحظت أن النمط نفسه يتكرر فيها كلها.
ما لقيت مصدراً رسمياً من الهيئة يوثّق هذا النمط أو يتكلم عنه، لكن مع كثرة مراجعة الـ ECC والقراءة المتكررة العميقة قدرت ألاحظه، وحبيت أوثقه وأشرحه لتعم الفائدة.
وحبيت أسمي هذا النمط بـ DIRR.
وش هو DIRR ؟
اختصار شخصي (مو مصطلح رسمي من الهيئة) للقالب المتكرر اللي تتبعه أغلب المجالات الفرعية في ECC. وفكرته ببساطة: بدل ما تحفظ 108 ضابط، تحفظ قالب واحد وتطبقه على المجالات.
والاختصار مأخوذ من أول حرف في كل ضابط من الضوابط الأربعة:
| الحرف | الضابط بالانجليزي | الضابط بالعربي |
|---|---|---|
| D | Define, Document, Approve | التحديد والتوثيق والاعتماد |
| I | Implement | التطبيق |
| R | Requirements coverage | تغطية الحد الأدنى من المتطلبات |
| R | Review | المراجعة الدورية |
مثال: المجال الفرعي 2-2
خذ على سبيل المثال المجال الفرعي 2-2 (إدارة هويات الدخول والصلاحيات)، لأن هذا المجال هو أوضح مثال على النمط.
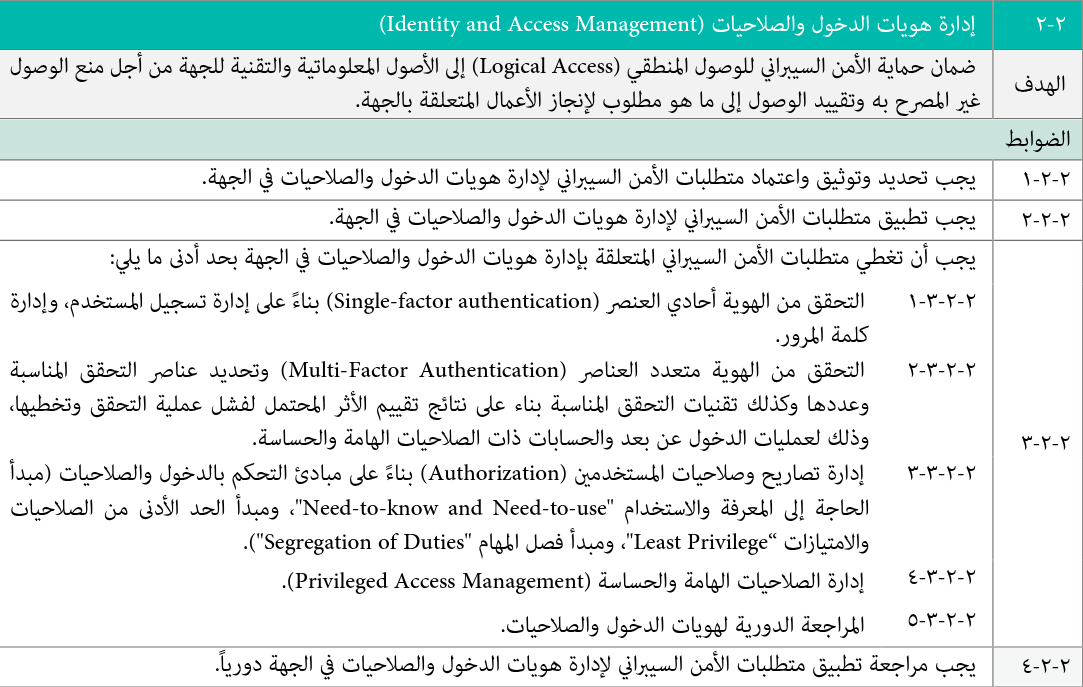
عندنا فيه 4 ضوابط رئيسية و 5 ضوابط فرعية، والضوابط الأربعة الرئيسية هي نفسها اللي تتكرر في أغلب المجالات الفرعية.
شوف النمط التالي وقارنه بالصورة اللي فوق، راح تشوفهم ينطبقون تماماً:
- الضابط الأول (
X-Y-1): يجب تحديد وتوثيق واعتماد المتطلبات - الضابط الثاني (
X-Y-2): يجب تطبيق المتطلبات - الضابط الثالث (
X-Y-3): يجب أن تغطي المتطلبات بحد أدنى ما يلي… (وتحته الضوابط الفرعية) - الضابط الاخير (
X-Y-last): يجب مراجعة تطبيق المتطلبات دورياً
وهذا جدول يوضح النمط بشكل أفضل:
| رقم الضابط | الصيغة بالعربي | المعنى | الحرف |
|---|---|---|---|
X-Y-1 |
يجب تحديد وتوثيق واعتماد متطلبات الأمن السيبراني لـ… | Define, Document, Approve | D |
X-Y-2 |
يجب تطبيق متطلبات الأمن السيبراني لـ… | Implement | I |
X-Y-3 |
يجب أن تغطي متطلبات الأمن السيبراني … بحد أدنى ما يلي | Requirements coverage | R |
X-Y-last |
يجب مراجعة تطبيق متطلبات الأمن السيبراني لـ… دورياً | Review | R |
مع ملاحظة أن X هو رقم المجال الرئيسي و Y هو رقم المجال الفرعي، يعني القالب يشتغل مع أي مجال فرعي تفتحه.
ليش هذا النمط يفيدك ؟
- تحفظ منطق بدل نص: الضوابط الثلاثة (D و I و الـ R الأخيرة) صيغتها شبه ثابتة، اللي يتغير بينها هو اسم المجال الفرعي بس.
- يخلي تركيزك في مكانه الصحيح: الضابط الثالث، هو اللي يتغير فعلياً من مجال لمجال، لأنه يحمل تفاصيل الحد الأدنى، وتركيزك يروح له مو للباقي.
- يعطيك تسلسل منطقي: اعتماد ثم تطبيق ثم تغطية الحد الأدنى ثم مراجعة دورية.
ملاحظة مهمة
النمط هذا ملاحظة شخصية مو قاعدة مطلقة، فلا تتوقع أنه ينطبق 100% على كل مجال فرعي؛ في مجالات فرعية تلقى القالب فيها ناقص أو مدموج بشكل مختلف.
الخلاصة
نمط DIRR هو نمط تكرر في أغلب وثائق الهيئة الوطنية للأمن السيبراني، ويتكون من 4 ضوابط أساسية متكررة: تحديد وتوثيق واعتماد، ثم تطبيق، ثم تغطية الحد الأدنى، ثم مراجعة دورية.
وبعد ما فهمنا النمط، حاول تحفظه وافتح وثيقة الـ ECC ولاحظه بنفسك، وشوف كيف يتكرر في غالب المجالات الفرعية.